


ITS DLP ENDPOINT CHO WINDOWS
Phần mềm DLP chống thất thoát dữ liệu cho doanh nghiệp
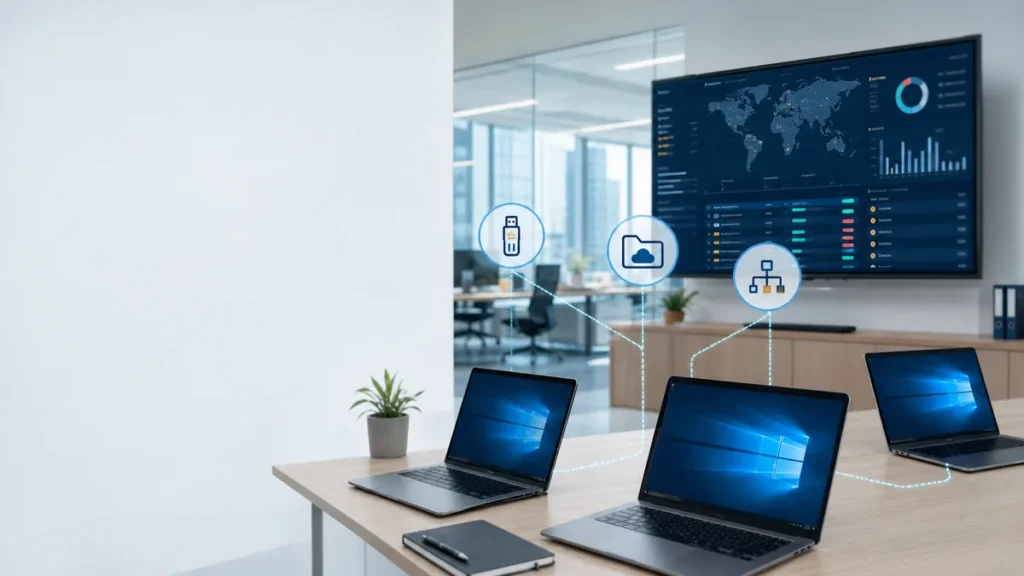
ITS DLP giúp doanh nghiệp giám sát hoạt động dữ liệu trên endpoint Windows, phát hiện dữ liệu nhạy cảm trong tệp văn bản, Office và hình ảnh OCR, nhận diện điểm đến rủi ro như USB, clipboard, thư mục đồng bộ cloud và network share, sau đó tập trung incident để đội IT xử lý có bằng chứng.
Phiên bản hiện tại đã có nền tảng endpoint DLP, scan nội dung nhạy cảm, OCR offline và response action theo điều kiện. Khi triển khai thương mại, IT Systems vẫn khảo sát phạm vi, privacy, false positive và quy trình phê duyệt trước khi bật enforcement rộng.
ITS DLP hiện làm được gì?
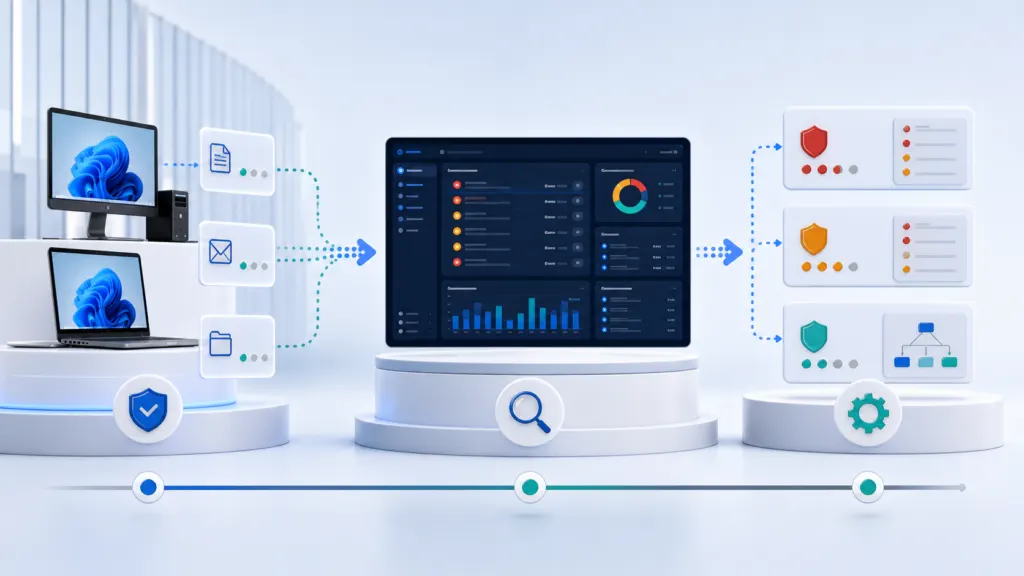
ITS DLP là mô-đun DLP endpoint trong nền tảng ITS Manager. Agent Windows thu thập metadata sự kiện, quét nội dung nhạy cảm theo phạm vi cho phép và gửi bằng chứng đã kiểm soát về hệ thống quản trị nhiều tenant. Thiết kế ưu tiên bằng chứng vận hành, privacy và khả năng pilot trước khi mở rộng.
Theo dõi hoạt động tệp
Ghi nhận tạo, sửa, xóa, đổi tên và khối lượng thao tác trong các thư mục được cho phép theo dõi.
Scan nội dung nhạy cảm
Quét text, CSV, JSON, log/config, Office docx/xlsx/pptx và ảnh bằng OCR offline tiếng Việt/Anh.
Nhận diện dữ liệu rủi ro
Phát hiện CCCD/CMND, hộ chiếu, email, số điện thoại, tài khoản ngân hàng, mật khẩu và secret.
Nhận diện điểm đến
Phân loại USB, clipboard, OneDrive/SharePoint sync, Google Drive, Dropbox, iCloud, Box, UNC và mapped network share.
Response action có điều kiện
Có quarantine endpoint file, restore quarantine và khóa USB tạm thời khi incident đủ target local và được phê duyệt.
Quản lý sự cố tập trung
Risk score, timeline, máy/user, số tệp, dung lượng, owner, note, workflow, CSV, tray alert, Telegram/email.
Phạm vi hiện tại và ranh giới sản phẩm
Bảng này giúp doanh nghiệp hiểu ITS DLP đã phát triển đến đâu, phần nào có thể pilot và phần nào cần khảo sát kỹ trước khi bật enforcement rộng.
Hạng mục
Khả năng hiện tại
Trạng thái
Endpoint Windows
File activity, USB metadata, clipboard file intent, destination classification, risk aggregation và watcher refresh cho USB/network drive.
Có thể pilot
Scan nội dung
Quét file text/CSV/JSON/log/config, Office docx/xlsx/pptx và OCR ảnh jpg/png/tiff bằng Tesseract offline vie+eng.
Đã phát triển
Nhóm dữ liệu nhạy cảm
CCCD/CMND, hộ chiếu, email, số điện thoại, tài khoản ngân hàng, mật khẩu/secret và personal info.
Đã phát triển
Quarantine endpoint
Cách ly file endpoint và khôi phục file đã cách ly khi có manifest/target local rõ ràng; cloud sync được xử lý theo guard riêng.
Pilot có điều kiện
Quản lý sự cố
Timeline, risk score, owner, note, workflow new/reviewing/resolved/false positive, saved view, CSV và thông báo.
Có thể pilot
Bảo vệ riêng tư
Không tải tệp gốc; cache scan không lưu raw content; đường dẫn/hash và detection sample được kiểm soát.
Đang áp dụng
Cloud connector
Microsoft 365 audit/connector có nền kỹ thuật nhưng cần xác minh quyền tenant, subscription và quy trình vận hành thật.
Pilot có điều kiện
PILOT CÓ KIỂM SOÁT
Triển khai từ quan sát đến chính sách
Pilot không bắt đầu bằng việc chặn hàng loạt. IT Systems khảo sát luồng dữ liệu, chọn nhóm máy đại diện, theo dõi tín hiệu, xử lý false positive và chỉ mở rộng khi doanh nghiệp đã có baseline đủ tin cậy.
- Khảo sát kênh dữ liệu và thư mục cần theo dõi.
- Chọn nhóm endpoint Windows đại diện.
- Thiết lập rule, exception và ngưỡng rủi ro.
- Theo dõi incident, tinh chỉnh false positive.
- Bàn giao báo cáo, policy và đề xuất lộ trình tiếp theo.
Dữ liệu nào được lưu và lưu trong bao lâu?
Metadata thay vì tệp gốc
Hệ thống tập trung vào metadata, kết quả match và bằng chứng sự kiện. Tệp gốc không được tải lên máy chủ trong phạm vi endpoint hiện tại.
Scan có kiểm soát
Kết quả scan lưu loại dữ liệu nhạy cảm, số lượng match, nhãn/risk và mẫu đã mask; cache không lưu raw nội dung tệp.
Retention có kiểm soát
Sự kiện DLP phía server mặc định 90 ngày, incident state 365 ngày và notification 90 ngày; retention sẽ rà lại theo từng pilot.
Doanh nghiệp nào phù hợp để pilot ITS DLP?
Phù hợp hiện tại
- Doanh nghiệp dùng endpoint Windows và cần nhìn rõ luồng sao chép tệp.
- Muốn theo dõi USB, clipboard, thư mục đồng bộ cloud và network share.
- Cần phát hiện dữ liệu nhạy cảm phổ biến trong Office, text và hình ảnh OCR.
- Có đội IT hoặc đầu mối nghiệp vụ cùng rà incident, false positive và phê duyệt response.
Chưa phù hợp nếu cần ngay
- Chặn tức thời mọi kênh web upload, email, chat, AI và cloud SaaS.
- Fingerprint, exact data match hoặc phân loại tài liệu chuyên sâu như DLP enterprise hoàn chỉnh.
- Agent đã chứng minh trên macOS/Linux.
- Cam kết quy mô lớn, SLA hoặc license cố định khi chưa khảo sát và nghiệm thu pilot.
Câu hỏi thường gặp về ITS DLP
ITS DLP có chặn hoặc cách ly dữ liệu không?
ITS DLP đã có response action như cách ly endpoint file, khôi phục file đã cách ly và khóa USB tạm thời theo điều kiện. Khi triển khai thực tế, các hành động này cần target local rõ ràng, policy phù hợp và quy trình phê duyệt để tránh ảnh hưởng vận hành.
DLP có đọc toàn bộ nội dung tệp không?
ITS DLP có scan nội dung nhạy cảm theo phạm vi: text/CSV/JSON/log/config, Office docx/xlsx/pptx và OCR ảnh. Hệ thống không tải tệp gốc lên server và không lưu raw content trong cache scan.
Có theo dõi Google Drive hoặc Dropbox không?
Agent có thể phân loại hoạt động tại thư mục đồng bộ cục bộ phổ biến như Google Drive, Dropbox, OneDrive, SharePoint, iCloud và Box. Connector cloud trực tiếp vẫn cần kiểm chứng theo tenant và quyền tích hợp.
Có ảnh hưởng quyền riêng tư của nhân viên không?
Pilot cần chính sách minh bạch, phạm vi thư mục rõ ràng và phê duyệt nội bộ. Thiết kế ưu tiên metadata, đường dẫn hash/redaction, mẫu phát hiện được mask và retention có kiểm soát.
Pilot kéo dài bao lâu?
Thời lượng phụ thuộc số máy, loại dữ liệu, số rule và mức false positive. IT Systems chỉ chốt lịch sau khảo sát, không đưa mốc chung thiếu căn cứ.
Sau pilot nhận được gì?
Doanh nghiệp nhận baseline sự kiện, danh sách rule/exception, incident đã phân loại, báo cáo CSV, rủi ro còn lại và đề xuất giai đoạn tiếp theo.
Giải pháp liên quan
Bảo mật hệ thống IT
Kết nối DLP với quản trị tài khoản, endpoint, firewall, backup và quy trình xử lý sự cố.
Xem chi tiếtQuản trị hệ thống IT
Bổ sung vận hành máy tính, mạng, server, email, tài sản và báo cáo định kỳ.
Xem chi tiếtDLP là gì?
Đọc bài nền tảng về Data Loss Prevention, trường hợp sử dụng và cách lập chương trình kiểm soát dữ liệu.
Xem chi tiếtĐăng ký pilot ITS DLP theo phạm vi thực tế
IT Systems sẽ khảo sát endpoint Windows, kênh dữ liệu, thư mục cần theo dõi, nhóm người dùng và yêu cầu riêng tư trước khi đề xuất rule, nhóm pilot và tiêu chí đánh giá. Không yêu cầu mua khi phạm vi chưa phù hợp.