Tóm tắt nhanh: khi nào Defender for Business đủ dùng?
Ở góc SEO/AIO, phần này phải trả lời trực tiếp câu hỏi của người mua nhưng vẫn đủ chiều sâu cho người phụ trách IT. Doanh nghiệp không chỉ cần biết tên sản phẩm, mà cần hiểu điều kiện chọn, rủi ro khi chọn sai, dữ liệu cần chuẩn bị và cách vận hành sau khi mua. Vì vậy nội dung luôn liên kết về money page antivirus, phần mềm bản quyền cho doanh nghiệp, Store Anti/Security Virus và ITS Manager quản lý license. Khi Google hoặc AI đọc bài, các liên kết này giúp nhận diện đây là một cụm giải pháp bảo mật doanh nghiệp, không phải một bài bán key đơn lẻ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Một cách kiểm tra thực tế là hỏi: nếu ngày mai có cảnh báo ransomware, ai nhận thông báo, ai quyết định cô lập máy, ai kiểm tra backup và ai báo cho quản lý? Nếu câu trả lời chưa rõ, doanh nghiệp nên ưu tiên quy trình và gói dễ vận hành trước khi mua thêm tính năng phức tạp. Công cụ tốt nhưng không có quy trình sẽ tạo cảm giác an toàn giả.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Nếu muốn đưa antivirus/EDR vào quy trình vận hành thay vì chỉ mua license, doanh nghiệp nên gắn dữ liệu cảnh báo với bảo mật hệ thống IT doanh nghiệp, phần mềm diệt virus bản quyền và lịch gia hạn license để biết thiết bị nào đang được bảo vệ thật.
Cần tư vấn bảo mật endpoint cho doanh nghiệp?
IT Systems hỗ trợ chọn gói, báo giá VAT, triển khai và quản lý license sau mua. Tham khảo phần mềm diệt virus bản quyền cho doanh nghiệp hoặc Store Anti/Security Virus.
Defender for Business thực chất là gì?
Khi triển khai thực tế, một quyết định bảo mật tốt phải đi qua bốn câu hỏi: bảo vệ thiết bị nào, ai vận hành console, cảnh báo nào cần xử lý, và bằng chứng nào được lưu để audit. Nếu thiếu bốn câu này, doanh nghiệp có thể mua đúng tên sản phẩm nhưng vẫn vận hành rời rạc, thiếu báo cáo và khó chứng minh compliance khi có sự cố. Với SME 20-100 máy, vấn đề thường không nằm ở việc thiếu công cụ, mà nằm ở thiếu owner, thiếu quy trình review và thiếu dữ liệu license.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Về mặt chi phí, SME nên tính cả chi phí phần mềm, chi phí triển khai, thời gian quản trị, rủi ro downtime và chi phí xử lý sự cố. Một gói rẻ nhưng không có quản trị tập trung có thể tốn hơn khi cần rà máy hàng loạt. Một gói cao hơn nhưng có console, báo cáo và thu hồi license rõ có thể tiết kiệm hơn trong 12-24 tháng.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Giới hạn 300 user và 5 thiết bị mỗi user cần hiểu đúng
IT Systems nên tư vấn theo mô hình vòng đời: khảo sát, chọn gói, triển khai, bàn giao, theo dõi, gia hạn và thu hồi. Cách này giúp bài viết không chỉ là nội dung tham khảo, mà trở thành đường dẫn bán hàng tự nhiên về tư vấn, báo giá VAT, Store, dịch vụ IT và quản lý license sau mua. Người đọc cần thấy rõ quyết định mua phần mềm bảo mật phải gắn với vận hành: policy, agent, alert, báo cáo, người chịu trách nhiệm và lịch rà soát định kỳ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Khi viết và triển khai cụm này, mục tiêu là làm rõ vai trò của IT Systems: tư vấn chọn đúng gói, triển khai được, bàn giao có bằng chứng và quản lý vòng đời license. Đây là điểm khác biệt quan trọng so với nội dung chỉ liệt kê tính năng vendor hoặc chỉ dẫn về trang sản phẩm.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Nếu đã có Microsoft 365 Business Premium thì sao?
Ở góc SEO/AIO, phần này phải trả lời trực tiếp câu hỏi của người mua nhưng vẫn đủ chiều sâu cho người phụ trách IT. Doanh nghiệp không chỉ cần biết tên sản phẩm, mà cần hiểu điều kiện chọn, rủi ro khi chọn sai, dữ liệu cần chuẩn bị và cách vận hành sau khi mua. Vì vậy nội dung luôn liên kết về money page antivirus, phần mềm bản quyền cho doanh nghiệp, Store Anti/Security Virus và ITS Manager quản lý license. Khi Google hoặc AI đọc bài, các liên kết này giúp nhận diện đây là một cụm giải pháp bảo mật doanh nghiệp, không phải một bài bán key đơn lẻ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Một cách kiểm tra thực tế là hỏi: nếu ngày mai có cảnh báo ransomware, ai nhận thông báo, ai quyết định cô lập máy, ai kiểm tra backup và ai báo cho quản lý? Nếu câu trả lời chưa rõ, doanh nghiệp nên ưu tiên quy trình và gói dễ vận hành trước khi mua thêm tính năng phức tạp. Công cụ tốt nhưng không có quy trình sẽ tạo cảm giác an toàn giả.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Khi nào vẫn cần antivirus/endpoint vendor khác?
Khi triển khai thực tế, một quyết định bảo mật tốt phải đi qua bốn câu hỏi: bảo vệ thiết bị nào, ai vận hành console, cảnh báo nào cần xử lý, và bằng chứng nào được lưu để audit. Nếu thiếu bốn câu này, doanh nghiệp có thể mua đúng tên sản phẩm nhưng vẫn vận hành rời rạc, thiếu báo cáo và khó chứng minh compliance khi có sự cố. Với SME 20-100 máy, vấn đề thường không nằm ở việc thiếu công cụ, mà nằm ở thiếu owner, thiếu quy trình review và thiếu dữ liệu license.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Về mặt chi phí, SME nên tính cả chi phí phần mềm, chi phí triển khai, thời gian quản trị, rủi ro downtime và chi phí xử lý sự cố. Một gói rẻ nhưng không có quản trị tập trung có thể tốn hơn khi cần rà máy hàng loạt. Một gói cao hơn nhưng có console, báo cáo và thu hồi license rõ có thể tiết kiệm hơn trong 12-24 tháng.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Server, macOS, mobile và license bổ sung
IT Systems nên tư vấn theo mô hình vòng đời: khảo sát, chọn gói, triển khai, bàn giao, theo dõi, gia hạn và thu hồi. Cách này giúp bài viết không chỉ là nội dung tham khảo, mà trở thành đường dẫn bán hàng tự nhiên về tư vấn, báo giá VAT, Store, dịch vụ IT và quản lý license sau mua. Người đọc cần thấy rõ quyết định mua phần mềm bảo mật phải gắn với vận hành: policy, agent, alert, báo cáo, người chịu trách nhiệm và lịch rà soát định kỳ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Khi viết và triển khai cụm này, mục tiêu là làm rõ vai trò của IT Systems: tư vấn chọn đúng gói, triển khai được, bàn giao có bằng chứng và quản lý vòng đời license. Đây là điểm khác biệt quan trọng so với nội dung chỉ liệt kê tính năng vendor hoặc chỉ dẫn về trang sản phẩm.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Bảng quyết định Defender hay antivirus truyền thống
Ở góc SEO/AIO, phần này phải trả lời trực tiếp câu hỏi của người mua nhưng vẫn đủ chiều sâu cho người phụ trách IT. Doanh nghiệp không chỉ cần biết tên sản phẩm, mà cần hiểu điều kiện chọn, rủi ro khi chọn sai, dữ liệu cần chuẩn bị và cách vận hành sau khi mua. Vì vậy nội dung luôn liên kết về money page antivirus, phần mềm bản quyền cho doanh nghiệp, Store Anti/Security Virus và ITS Manager quản lý license. Khi Google hoặc AI đọc bài, các liên kết này giúp nhận diện đây là một cụm giải pháp bảo mật doanh nghiệp, không phải một bài bán key đơn lẻ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Một cách kiểm tra thực tế là hỏi: nếu ngày mai có cảnh báo ransomware, ai nhận thông báo, ai quyết định cô lập máy, ai kiểm tra backup và ai báo cho quản lý? Nếu câu trả lời chưa rõ, doanh nghiệp nên ưu tiên quy trình và gói dễ vận hành trước khi mua thêm tính năng phức tạp. Công cụ tốt nhưng không có quy trình sẽ tạo cảm giác an toàn giả.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
| Tình huống | Lựa chọn nên xem | Lưu ý vận hành |
|---|---|---|
| Ít IT nội bộ | Gói cloud/đơn giản | Cần dashboard và báo cáo dễ đọc |
| Có server/email | Gói có server/mail/cloud app | Tách policy theo hệ thống quan trọng |
| Có dữ liệu nhạy cảm | EDR/patch/encryption | Phải có người xử lý alert |
| Cần tối ưu chi phí | Phân nhóm user/thiết bị | Không mua cao nhất cho mọi máy |
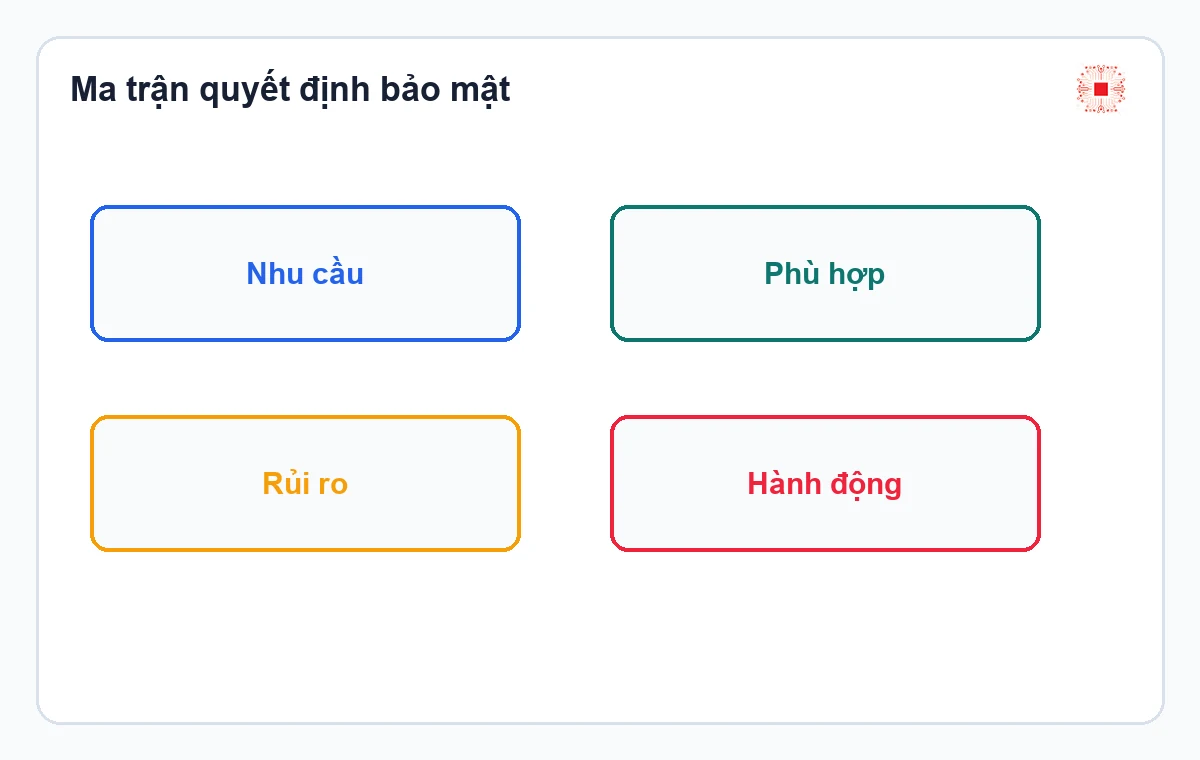
Bảng triển khai Defender theo mức trưởng thành IT
Khi triển khai thực tế, một quyết định bảo mật tốt phải đi qua bốn câu hỏi: bảo vệ thiết bị nào, ai vận hành console, cảnh báo nào cần xử lý, và bằng chứng nào được lưu để audit. Nếu thiếu bốn câu này, doanh nghiệp có thể mua đúng tên sản phẩm nhưng vẫn vận hành rời rạc, thiếu báo cáo và khó chứng minh compliance khi có sự cố. Với SME 20-100 máy, vấn đề thường không nằm ở việc thiếu công cụ, mà nằm ở thiếu owner, thiếu quy trình review và thiếu dữ liệu license.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Về mặt chi phí, SME nên tính cả chi phí phần mềm, chi phí triển khai, thời gian quản trị, rủi ro downtime và chi phí xử lý sự cố. Một gói rẻ nhưng không có quản trị tập trung có thể tốn hơn khi cần rà máy hàng loạt. Một gói cao hơn nhưng có console, báo cáo và thu hồi license rõ có thể tiết kiệm hơn trong 12-24 tháng.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
| Tiêu chí | Câu hỏi kiểm tra | Kết quả mong muốn |
|---|---|---|
| Console | Ai là admin? | Có owner rõ |
| Policy | Áp theo phòng ban chưa? | Không dùng policy mặc định mãi |
| License | Seat nào đang dùng? | Có ngày gia hạn/thu hồi |
| Báo cáo | Ai đọc báo cáo? | Có hành động sau cảnh báo |
Vai trò của Intune trong quản trị thiết bị
IT Systems nên tư vấn theo mô hình vòng đời: khảo sát, chọn gói, triển khai, bàn giao, theo dõi, gia hạn và thu hồi. Cách này giúp bài viết không chỉ là nội dung tham khảo, mà trở thành đường dẫn bán hàng tự nhiên về tư vấn, báo giá VAT, Store, dịch vụ IT và quản lý license sau mua. Người đọc cần thấy rõ quyết định mua phần mềm bảo mật phải gắn với vận hành: policy, agent, alert, báo cáo, người chịu trách nhiệm và lịch rà soát định kỳ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Khi viết và triển khai cụm này, mục tiêu là làm rõ vai trò của IT Systems: tư vấn chọn đúng gói, triển khai được, bàn giao có bằng chứng và quản lý vòng đời license. Đây là điểm khác biệt quan trọng so với nội dung chỉ liệt kê tính năng vendor hoặc chỉ dẫn về trang sản phẩm.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
EDR, attack surface reduction và automated remediation
Ở góc SEO/AIO, phần này phải trả lời trực tiếp câu hỏi của người mua nhưng vẫn đủ chiều sâu cho người phụ trách IT. Doanh nghiệp không chỉ cần biết tên sản phẩm, mà cần hiểu điều kiện chọn, rủi ro khi chọn sai, dữ liệu cần chuẩn bị và cách vận hành sau khi mua. Vì vậy nội dung luôn liên kết về money page antivirus, phần mềm bản quyền cho doanh nghiệp, Store Anti/Security Virus và ITS Manager quản lý license. Khi Google hoặc AI đọc bài, các liên kết này giúp nhận diện đây là một cụm giải pháp bảo mật doanh nghiệp, không phải một bài bán key đơn lẻ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Một cách kiểm tra thực tế là hỏi: nếu ngày mai có cảnh báo ransomware, ai nhận thông báo, ai quyết định cô lập máy, ai kiểm tra backup và ai báo cho quản lý? Nếu câu trả lời chưa rõ, doanh nghiệp nên ưu tiên quy trình và gói dễ vận hành trước khi mua thêm tính năng phức tạp. Công cụ tốt nhưng không có quy trình sẽ tạo cảm giác an toàn giả.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Rủi ro cấu hình sai Defender rồi tưởng đã an toàn
Khi triển khai thực tế, một quyết định bảo mật tốt phải đi qua bốn câu hỏi: bảo vệ thiết bị nào, ai vận hành console, cảnh báo nào cần xử lý, và bằng chứng nào được lưu để audit. Nếu thiếu bốn câu này, doanh nghiệp có thể mua đúng tên sản phẩm nhưng vẫn vận hành rời rạc, thiếu báo cáo và khó chứng minh compliance khi có sự cố. Với SME 20-100 máy, vấn đề thường không nằm ở việc thiếu công cụ, mà nằm ở thiếu owner, thiếu quy trình review và thiếu dữ liệu license.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Về mặt chi phí, SME nên tính cả chi phí phần mềm, chi phí triển khai, thời gian quản trị, rủi ro downtime và chi phí xử lý sự cố. Một gói rẻ nhưng không có quản trị tập trung có thể tốn hơn khi cần rà máy hàng loạt. Một gói cao hơn nhưng có console, báo cáo và thu hồi license rõ có thể tiết kiệm hơn trong 12-24 tháng.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
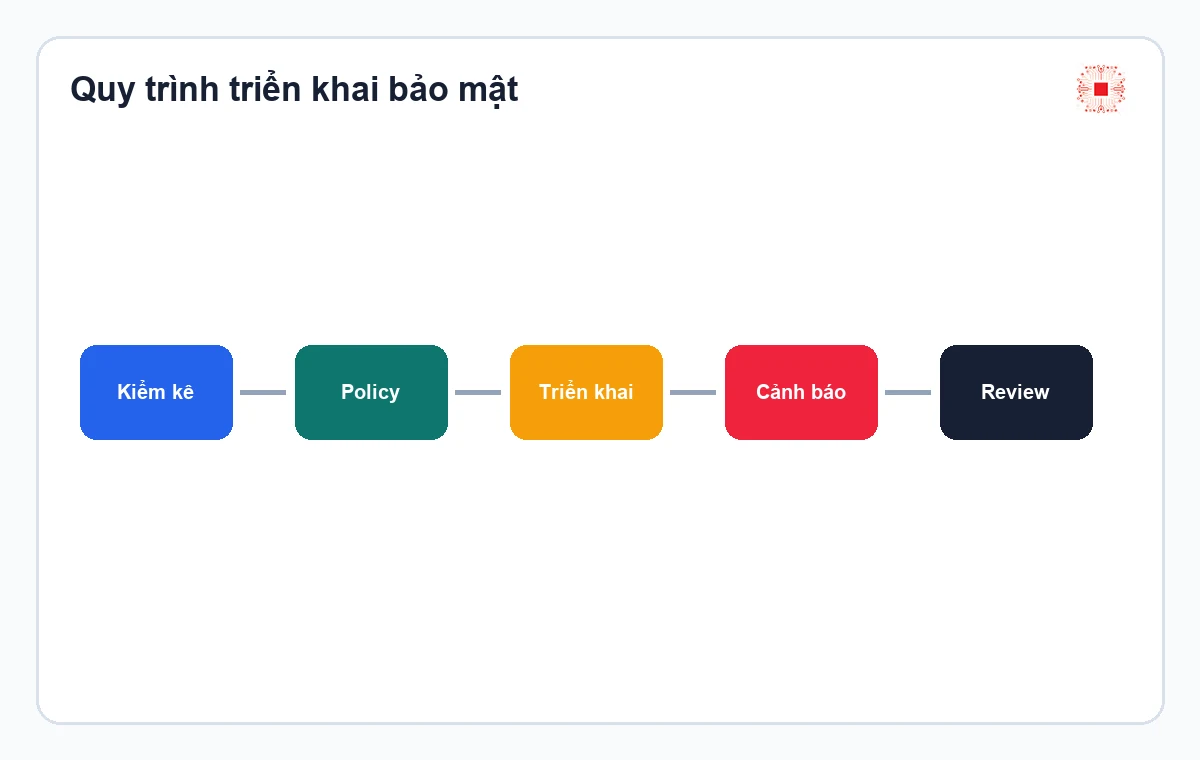
Chuẩn bị dữ liệu trước khi chuyển đổi
IT Systems nên tư vấn theo mô hình vòng đời: khảo sát, chọn gói, triển khai, bàn giao, theo dõi, gia hạn và thu hồi. Cách này giúp bài viết không chỉ là nội dung tham khảo, mà trở thành đường dẫn bán hàng tự nhiên về tư vấn, báo giá VAT, Store, dịch vụ IT và quản lý license sau mua. Người đọc cần thấy rõ quyết định mua phần mềm bảo mật phải gắn với vận hành: policy, agent, alert, báo cáo, người chịu trách nhiệm và lịch rà soát định kỳ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Khi viết và triển khai cụm này, mục tiêu là làm rõ vai trò của IT Systems: tư vấn chọn đúng gói, triển khai được, bàn giao có bằng chứng và quản lý vòng đời license. Đây là điểm khác biệt quan trọng so với nội dung chỉ liệt kê tính năng vendor hoặc chỉ dẫn về trang sản phẩm.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
IT Systems tư vấn Defender for Business thế nào?
Ở góc SEO/AIO, phần này phải trả lời trực tiếp câu hỏi của người mua nhưng vẫn đủ chiều sâu cho người phụ trách IT. Doanh nghiệp không chỉ cần biết tên sản phẩm, mà cần hiểu điều kiện chọn, rủi ro khi chọn sai, dữ liệu cần chuẩn bị và cách vận hành sau khi mua. Vì vậy nội dung luôn liên kết về money page antivirus, phần mềm bản quyền cho doanh nghiệp, Store Anti/Security Virus và ITS Manager quản lý license. Khi Google hoặc AI đọc bài, các liên kết này giúp nhận diện đây là một cụm giải pháp bảo mật doanh nghiệp, không phải một bài bán key đơn lẻ.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Một cách kiểm tra thực tế là hỏi: nếu ngày mai có cảnh báo ransomware, ai nhận thông báo, ai quyết định cô lập máy, ai kiểm tra backup và ai báo cho quản lý? Nếu câu trả lời chưa rõ, doanh nghiệp nên ưu tiên quy trình và gói dễ vận hành trước khi mua thêm tính năng phức tạp. Công cụ tốt nhưng không có quy trình sẽ tạo cảm giác an toàn giả.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
FAQ Defender for Business và antivirus
Khi triển khai thực tế, một quyết định bảo mật tốt phải đi qua bốn câu hỏi: bảo vệ thiết bị nào, ai vận hành console, cảnh báo nào cần xử lý, và bằng chứng nào được lưu để audit. Nếu thiếu bốn câu này, doanh nghiệp có thể mua đúng tên sản phẩm nhưng vẫn vận hành rời rạc, thiếu báo cáo và khó chứng minh compliance khi có sự cố. Với SME 20-100 máy, vấn đề thường không nằm ở việc thiếu công cụ, mà nằm ở thiếu owner, thiếu quy trình review và thiếu dữ liệu license.
Với môi trường Microsoft 365, cần xem thêm Microsoft Intune vì bảo mật endpoint liên quan trực tiếp đến quản trị thiết bị.
Về mặt chi phí, SME nên tính cả chi phí phần mềm, chi phí triển khai, thời gian quản trị, rủi ro downtime và chi phí xử lý sự cố. Một gói rẻ nhưng không có quản trị tập trung có thể tốn hơn khi cần rà máy hàng loạt. Một gói cao hơn nhưng có console, báo cáo và thu hồi license rõ có thể tiết kiệm hơn trong 12-24 tháng.
Ở bước thực thi, IT Systems nên biến tiêu chí này thành checklist rõ ràng: danh sách endpoint, nhóm policy, người duyệt ngoại lệ, trạng thái agent, ngày kiểm tra gần nhất, cảnh báo còn mở, license còn lại và ngày gia hạn. Khi các trường này được theo dõi, doanh nghiệp dễ đánh giá giải pháp có đang hoạt động thật hay chỉ mới được cài đặt. Đây cũng là dữ liệu tốt để viết báo cáo tháng và ra quyết định nâng cấp sau này.
Cần tư vấn bảo mật endpoint cho doanh nghiệp?
IT Systems hỗ trợ chọn gói, báo giá VAT, triển khai và quản lý license sau mua. Tham khảo phần mềm diệt virus bản quyền cho doanh nghiệp hoặc Store Anti/Security Virus.
Lo ngại rủi ro bảo mật cho doanh nghiệp?
IT Systems đánh giá rủi ro, triển khai firewall, MFA, bảo vệ endpoint, email và backup theo lộ trình ưu tiên.
Giải pháp an ninh mạng cho doanh nghiệp · Gọi 028.3995.03.59